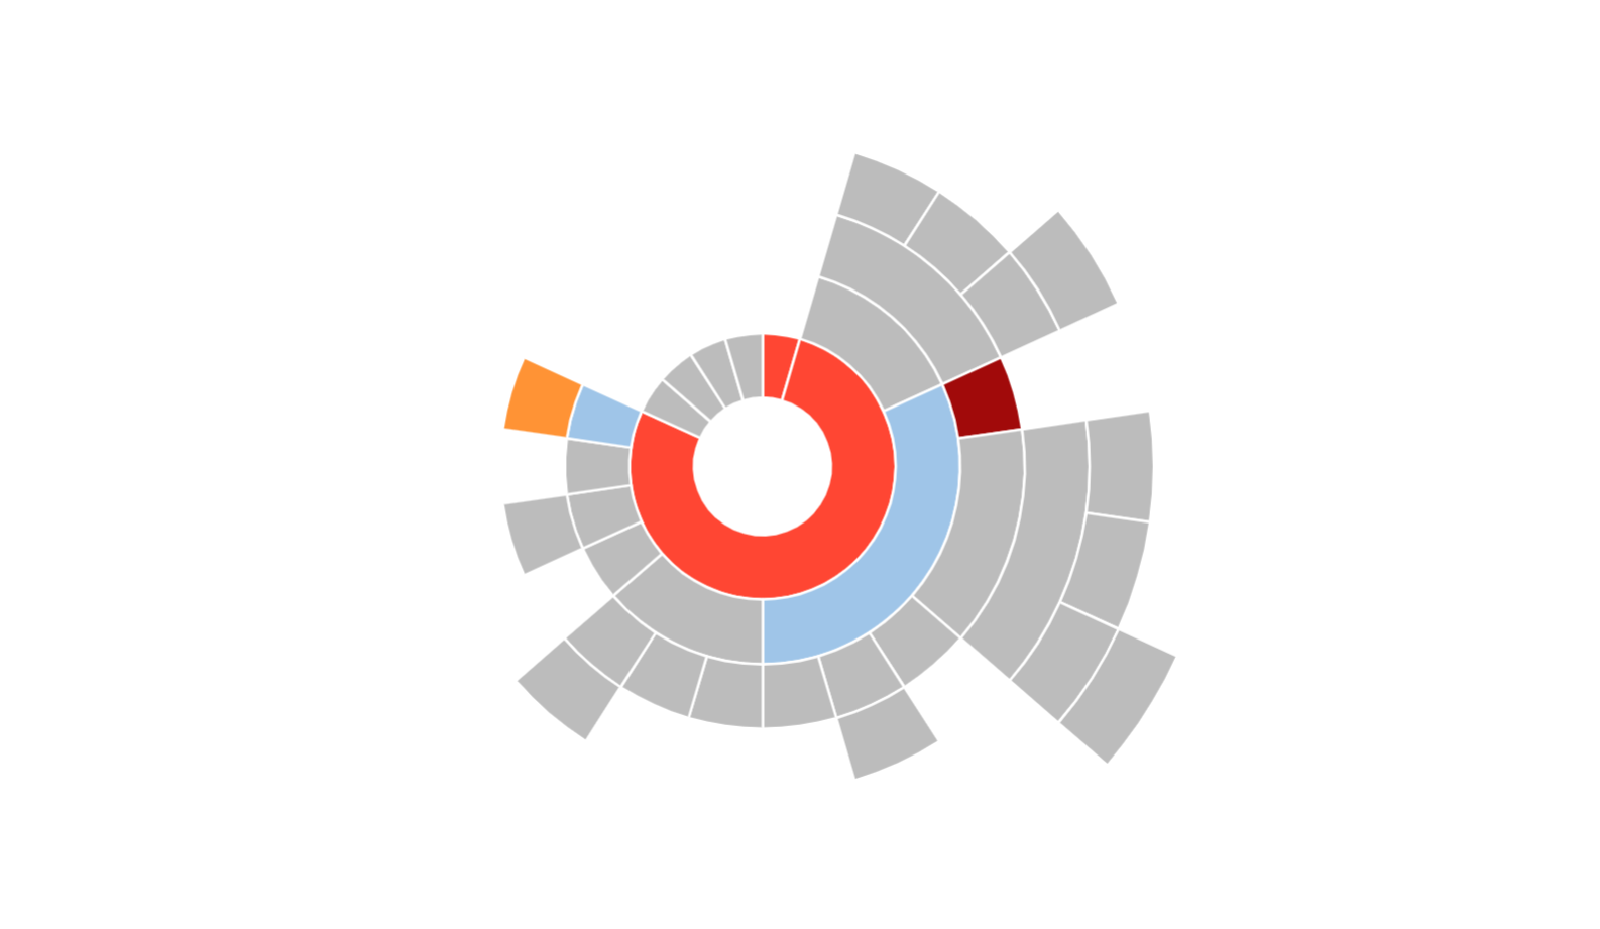
Een hands-on workshop over Software Bill of Materials (SBOM), ontwikkeld voor het CRACY-project en evenementen. De workshop is opgebouwd rond een bewust kwetsbare Go-applicatie om realistische risico's in de software supply chain te tonen. Deelnemers leren hoe ze SBOMs genereren uit Go-applicaties met Syft, ze cryptografisch ondertekenen met Cosign, kwetsbaarheden detecteren met Grype, de workflow automatiseren met GitHub Actions en de resultaten visualiseren met Sunshine.
De workshop toont end-to-end beveiligingspraktijken op basis van SBOMs binnen de context van het CRACY-project, met de focus op beveiliging van de software supply chain en reproduceerbare beveiligingsworkflows.